


Chứng khoán | 19/06/2026
Bearer Token là gì? Cách hoạt động và vai trò của Bearer Token trong API Authentication
Khi làm việc với API, đặc biệt là các hệ thống sử dụng OAuth 2.0, bạn sẽ thường xuyên bắt gặp cụm từ Bearer Token. Đây là một trong những phương thức xác thực phổ biến nhất hiện nay, được sử dụng bởi hàng nghìn dịch vụ trực tuyến như Google, Facebook, GitHub hay các nền tảng giao dịch chứng khoán cung cấp API. Vậy Bearer Token là gì, hoạt động như thế nào và tại sao nó lại quan trọng đối với bảo mật API? Hãy cùng tìm hiểu chi tiết trong bài viết dưới đây.
Bearer Token là gì?
Bearer Token là một loại mã xác thực (authentication token) được gửi kèm trong các yêu cầu API nhằm chứng minh rằng người gửi có quyền truy cập vào tài nguyên được yêu cầu. Từ “Bearer” có nghĩa là “người sở hữu”. Điều đó đồng nghĩa với việc bất kỳ ai nắm giữ token hợp lệ đều có thể sử dụng nó để truy cập hệ thống mà không cần cung cấp thêm thông tin xác thực như tên đăng nhập hoặc mật khẩu. Có thể hình dung Bearer Token giống như một chiếc vé xem hòa nhạc. Người kiểm soát vé không cần biết bạn là ai, họ chỉ cần kiểm tra xem chiếc vé có hợp lệ hay không. Nếu vé hợp lệ, bạn được phép vào cửa.
Trong các hệ thống API hiện đại, Bearer Token thường được sử dụng cùng chuẩn OAuth 2.0 để cấp quyền truy cập an toàn cho ứng dụng và người dùng.
Bearer Token được sử dụng ở đâu?
Bearer Token xuất hiện trong hầu hết các hệ thống xác thực API hiện đại như:
- OAuth 2.0 Authentication
- REST API
- OpenID Connect
- Single Sign-On (SSO)
- Mobile Application Authentication
- Microservices Architecture
- Hệ thống giao dịch chứng khoán sử dụng API
Ví dụ: khi một ứng dụng giao dịch chứng khoán kết nối tới API của công ty chứng khoán, hệ thống sẽ cấp một Bearer Token sau khi người dùng đăng nhập thành công. Token này sẽ được gửi kèm trong các yêu cầu lấy dữ liệu thị trường, truy vấn danh mục hoặc đặt lệnh giao dịch.
Vì sao cần sử dụng Bearer Token?
Trong các hệ thống hiện đại, việc gửi trực tiếp tài khoản và mật khẩu trong mỗi request tiềm ẩn nhiều rủi ro bảo mật. Nếu thông tin đăng nhập bị đánh cắp, kẻ tấn công có thể kiểm soát hoàn toàn tài khoản.
Bearer Token ra đời để giải quyết vấn đề này bằng cách:
- Giảm số lần truyền thông tin đăng nhập.
- Tăng cường bảo mật cho API.
- Cho phép quản lý phiên làm việc linh hoạt hơn.
- Dễ dàng thiết lập thời gian hết hạn.
- Hỗ trợ cơ chế phân quyền theo vai trò.
Nhờ những ưu điểm này, Bearer Token đã trở thành tiêu chuẩn xác thực trong các hệ thống REST API hiện đại.
Bearer Token hoạt động như thế nào?
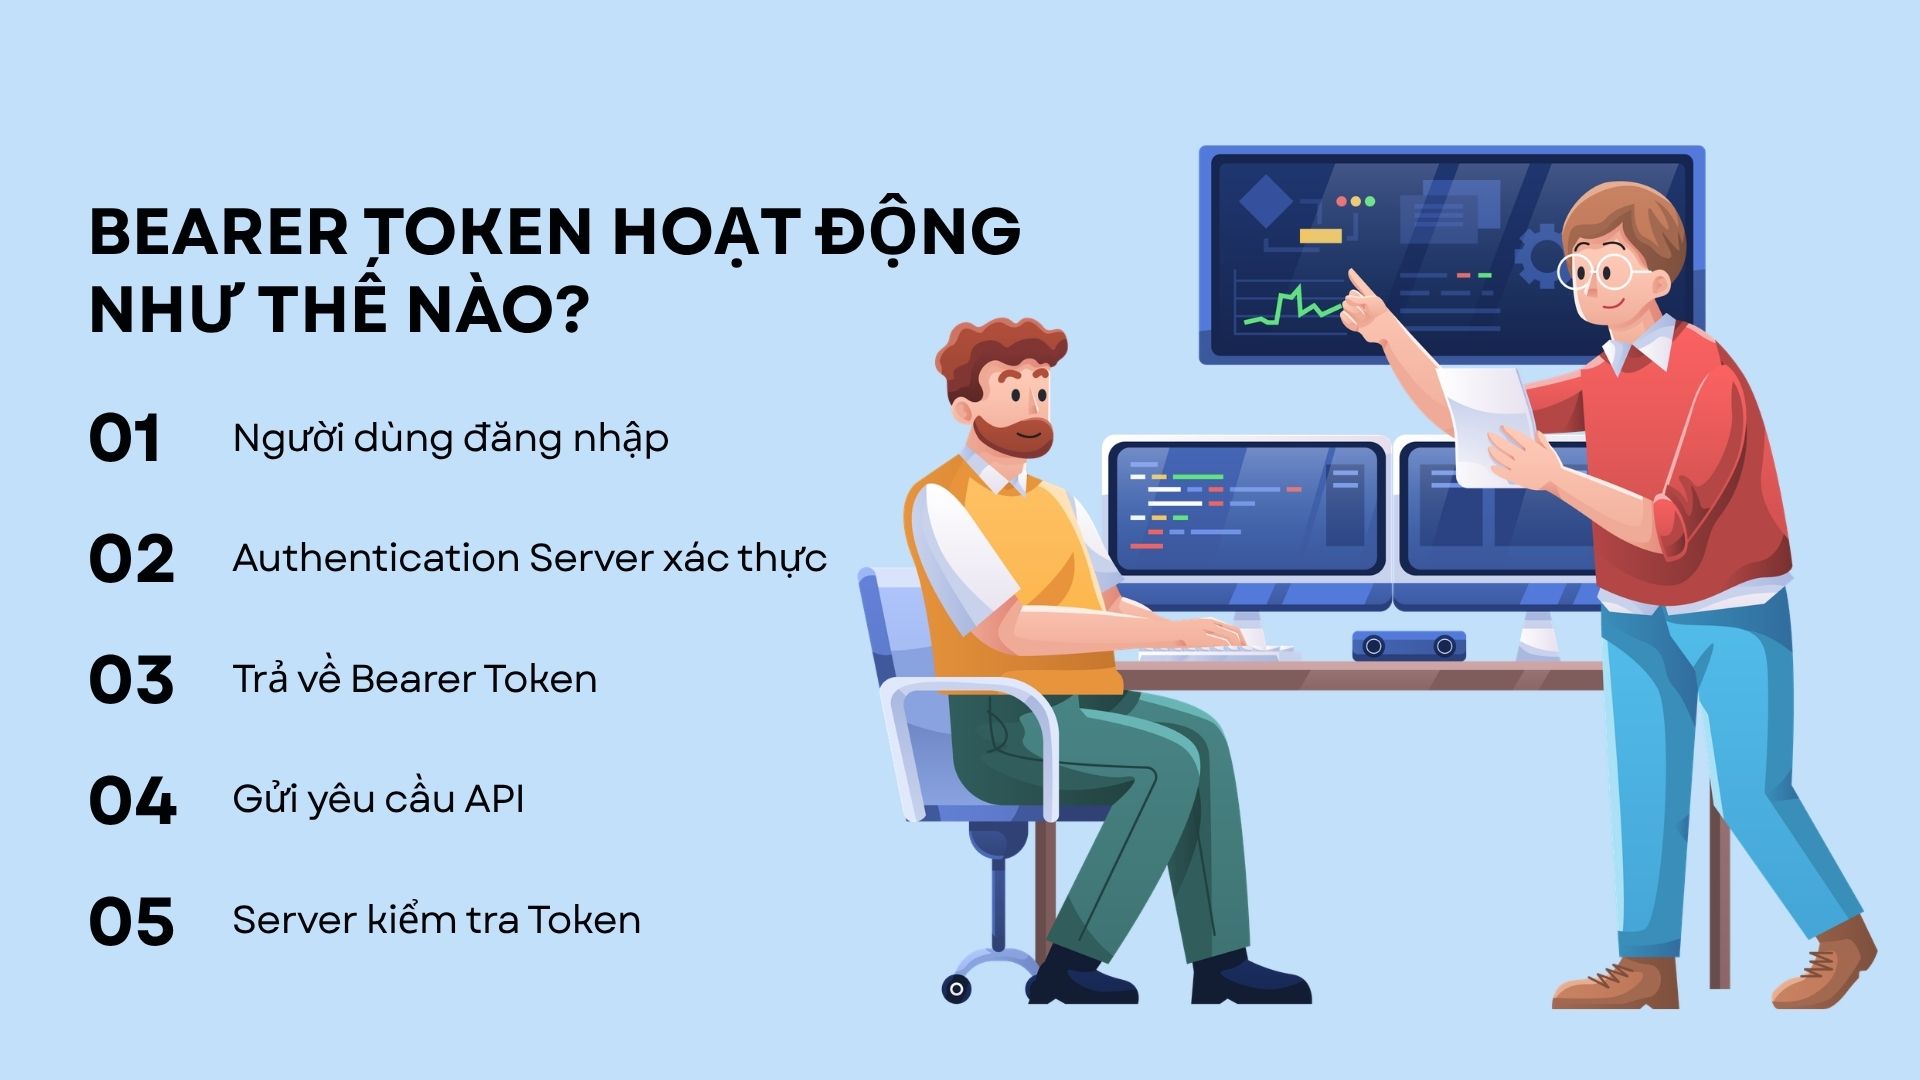
Quy trình hoạt động của Bearer Token thường bao gồm 5 bước cơ bản.
Bước 1: Người dùng đăng nhập
Người dùng gửi thông tin đăng nhập tới máy chủ.
Ví dụ:
{
  "username": "user@example.com",
  "password": "password123"
}
Bước 2: Máy chủ xác thực
Server kiểm tra tính hợp lệ của tài khoản.
Nếu thông tin chính xác, hệ thống sẽ tạo Access Token và trả về cho ứng dụng.
Ví dụ:
{
  "access_token": "eyJhbGciOiJIUzI1NiIs...",
  "token_type": "Bearer",
  "expires_in": 3600
}
Bước 3: Lưu trữ token
Ứng dụng sẽ lưu token tại:
- Trình duyệt web
- Mobile App
- Backend Service
Bước 4: Gửi token trong API request
Khi gọi API, client gửi token thông qua Authorization Header:
GET /api/user/profile

Authorization: Bearer eyJhbGciOiJIUzI1NiIs...
Bước 5: Server xác minh token
Máy chủ kiểm tra:
- Token có hợp lệ không.
- Token có bị sửa đổi không.
- Token có hết hạn không.
- Người dùng có quyền truy cập tài nguyên hay không.
Nếu mọi điều kiện đều đạt yêu cầu, server sẽ trả dữ liệu tương ứng.
Ví dụ sử dụng Bearer Token
1. Đăng nhập để lấy Token 2. Server trả về Token
Request:
POST /api/auth/login HTTP/1.1
Host: api.example.com
Content-Type: application/json

{
  "username": "[email protected]",
  "password": "secure_password"
}
2. Server trả về Token
{
  "access_token": "eyJhbGciOi...",
  "token_type": "Bearer",
  "expires_in": 3600
}
Trong đó:
- access_token: token truy cập
- token_type: loại token
- expires_in: thời gian hết hạn (giây)
3. Sử dụng token để gọi API
GET /api/users/profile HTTP/1.1
Host: api.example.com
Authorization: Bearer eyJhbGciOi...
Accept: application/json
Server sẽ xác minh token và trả về dữ liệu nếu hợp lệ.
Cấu trúc của Bearer Token
Bearer Token có thể tồn tại dưới nhiều định dạng khác nhau. Trong thực tế, định dạng phổ biến nhất là JWT (JSON Web Token).
Một JWT thường gồm ba phần:
Header.Payload.SignatureVí dụ:
eyJhbGciOiJIUzI1NiIs...
eyJ1c2VySWQiOjEyMy...
SflKxwRJSMeKKF2QT4...
Header
Chứa thông tin thuật toán ký số.
Ví dụ:
{
  "alg": "HS256",
  "typ": "JWT"
}
Payload
Chứa dữ liệu người dùng và quyền truy cập.
Ví dụ:
{
  "userId": 123,
  "role": "trader",
  "exp": 1715000000
}
Signature
Dùng để xác minh token chưa bị chỉnh sửa trong quá trình truyền tải.
Các loại Bearer Token phổ biến
Opaque Token
Đây là dạng token đơn giản nhất.
Ví dụ:
A8F5F167F44F4964E6C998DEE827110CĐặc điểm:
- Không chứa dữ liệu người dùng.
- Thông tin được lưu trên server.
- Dễ thu hồi token.
Tuy nhiên, mỗi lần xác thực đều phải kiểm tra dữ liệu từ máy chủ hoặc cơ sở dữ liệu.
JWT Token
JWT là loại Bearer Token phổ biến nhất hiện nay.
Ưu điểm:
- Không cần lưu trạng thái trên server.
- Tốc độ xác thực nhanh.
- Phù hợp với kiến trúc Microservices.
- Dễ mở rộng hệ thống.
Refresh Token
Refresh Token thường được cấp cùng Access Token.
Nhiệm vụ chính là:
- Tạo Access Token mới khi token cũ hết hạn.
- Giúp người dùng không cần đăng nhập lại nhiều lần.
Bearer Token khác gì API Key?
Nhiều người mới học API thường nhầm lẫn giữa Bearer Token và API Key.
Mặc dù đều được sử dụng để xác thực yêu cầu API, nhưng mục đích sử dụng của chúng hoàn toàn khác nhau.
|
Tiêu chí |
Bearer Token |
API Key |
| Mục đích |
Xác thực người dùng |
Xác định ứng dụng |
| Thời gian tồn tại |
Ngắn hạn |
Dài hạn |
| Liên kết với người dùng |
Có |
Không |
| Hết hạn tự động |
Có |
Thường không |
| Mức độ bảo mật |
Cao hơn |
Thấp hơn |
Bearer Token phù hợp với các hệ thống cần phân quyền người dùng chi tiết, trong khi API Key thường được sử dụng cho giao tiếp giữa các hệ thống hoặc nhận diện ứng dụng.
Bearer Token và OAuth 2.0
OAuth 2.0 hiện là chuẩn ủy quyền phổ biến nhất trên Internet.
Trong quy trình OAuth 2.0:
- Người dùng cấp quyền cho ứng dụng.
- Authorization Server xác thực người dùng.
- Hệ thống cấp Access Token.
- Access Token được sử dụng dưới dạng Bearer Token để gọi API.
Nói cách khác:
- OAuth 2.0 là cơ chế cấp quyền.
- Bearer Token là thông tin xác thực được sử dụng sau khi được cấp quyền.
Đây là lý do hai khái niệm này thường xuất hiện cùng nhau trong các tài liệu về API Security.
Ưu và nhược điểm của Bearer Token là gì?
Ưu điểm của Bearer Token là gì?
Bearer Token trở nên phổ biến nhờ nhiều lợi ích quan trọng.
| Tiêu chí | Ưu điểm | Giải thích |
|---|---|---|
| Triển khai đơn giản | Dễ tích hợp | Client chỉ cần gửi token trong trường Authorization: Bearer <token> mà không cần thực hiện ký số hoặc mã hóa riêng cho từng request. |
| Hiệu suất cao | Xác thực nhanh | Đặc biệt với JWT, server có thể kiểm tra tính hợp lệ của token mà không cần truy vấn cơ sở dữ liệu liên tục. |
| Hỗ trợ OAuth 2.0 | Chuẩn xác thực phổ biến | Bearer Token là cơ chế xác thực được sử dụng rộng rãi trong OAuth 2.0 và được hỗ trợ bởi hầu hết các API hiện đại. |
| Dễ mở rộng hệ thống | Phù hợp kiến trúc hiện đại | Có thể áp dụng cho Web App, Mobile App, Single Page Application (SPA) và các nền tảng điện toán đám mây. |
| Tương thích Microservices | Giảm phụ thuộc giữa các dịch vụ | JWT Bearer Token cho phép mỗi service tự xác thực token mà không cần liên tục gọi đến máy chủ xác thực trung tâm. |
Nhược điểm của Bearer Token là gì?
Bên cạnh ưu điểm, Bearer Token vẫn tồn tại một số rủi ro bảo mật.
Bearer Token mang lại sự cân bằng giữa hiệu suất, tính đơn giản và khả năng mở rộng, vì vậy đã trở thành phương thức xác thực phổ biến trong OAuth2.9 và các API hiện đại. Tuy nhiên, để đảm bảo an toàn, các hệ thống cần kết hợp HTTPS, Acess Token ngắn hạn và Refresh Token nhằm giảm thiểu rủi ro bảo mật.
| Tiêu chí | Nhược điểm | Giải thích |
|---|---|---|
| Rủi ro khi bị đánh cắp | Ai sở hữu token đều có quyền truy cập | Nếu token bị lộ, kẻ tấn công có thể sử dụng token đó để truy cập hệ thống giống như người dùng hợp pháp. |
| Không xác minh danh tính thực tế | Chỉ xác minh quyền sở hữu token | Bearer Token chỉ chứng minh người gửi đang nắm giữ token hợp lệ, không chứng minh chính xác danh tính của họ. |
| Cần cơ chế hết hạn | Phải quản lý vòng đời token | Nếu token không có thời gian hết hạn hợp lý, nguy cơ bị khai thác khi rò rỉ sẽ tăng cao. |
| Yêu cầu HTTPS | Phụ thuộc vào bảo mật đường truyền | Bearer Token cần được truyền qua HTTPS, nếu sử dụng HTTP thông thường token có thể bị đánh cắp thông qua các cuộc tấn công nghe lén. |
| Khó thu hồi với JWT | Không thể vô hiệu hóa ngay lập tức | Với JWT Stateless, việc thu hồi token trước thời hạn thường cần thêm cơ chế blacklist hoặc token revocation. |
Bearer Token mang lại sự cân bằng giữa hiệu suất, tính đơn giản và khả năng mở rộng, vì vậy đã trở thành phương thức xác thực phổ biến trong OAuth2.9 và các API hiện đại. Tuy nhiên, để đảm bảo an toàn, các hệ thống cần kết hợp HTTPS, Acess Token ngắn hạn và Refresh Token nhằm giảm thiểu rủi ro bảo mật.
Bearer Token trong giao dịch chứng khoán và giao dịch thuật toán
Trong lĩnh vực chứng khoán, API ngày càng được sử dụng rộng rãi để xây dựng các hệ thống giao dịch tự động.
Ví dụ, khi sử dụng API của DNSE để:
- Lấy dữ liệu thị trường.
- Truy vấn danh mục đầu tư.
- Theo dõi số dư tài khoản.
- Đặt lệnh mua bán tự động.
- Xây dựng Robot Trading.
Hệ thống cần xác định chính xác người dùng đang gửi yêu cầu. Thay vì truyền tài khoản và mật khẩu trong mỗi request, nền tảng sẽ cấp Bearer Token sau khi đăng nhập thành công.
Khi nhà đầu tư hoặc hệ thống giao dịch gửi yêu cầu:
POST /orders

Authorization: Bearer eyJhbGciOi...
API sẽ xác minh token trước khi xử lý lệnh.
Nhờ vậy:
- Bảo vệ tài khoản giao dịch.
- Giảm nguy cơ lộ thông tin đăng nhập.
- Kiểm soát quyền truy cập hiệu quả.
- Hỗ trợ xây dựng các hệ thống giao dịch thuật toán an toàn hơn.
Những rủi ro bảo mật của Bearer Token
Mặc dù an toàn hơn việc gửi mật khẩu trực tiếp, Bearer Token vẫn tồn tại một số rủi ro.
Token bị đánh cắp
Nếu hacker lấy được token, họ có thể sử dụng token đó như người dùng hợp lệ.
Token lưu trữ không an toàn
Việc lưu token tại Local Storage có thể khiến token bị đánh cắp thông qua các cuộc tấn công XSS.
Token hết hạn quá lâu
Thời gian sống quá dài sẽ làm tăng rủi ro khi token bị rò rỉ.
Các thực hành tốt nhất khi sử dụng Bearer Token
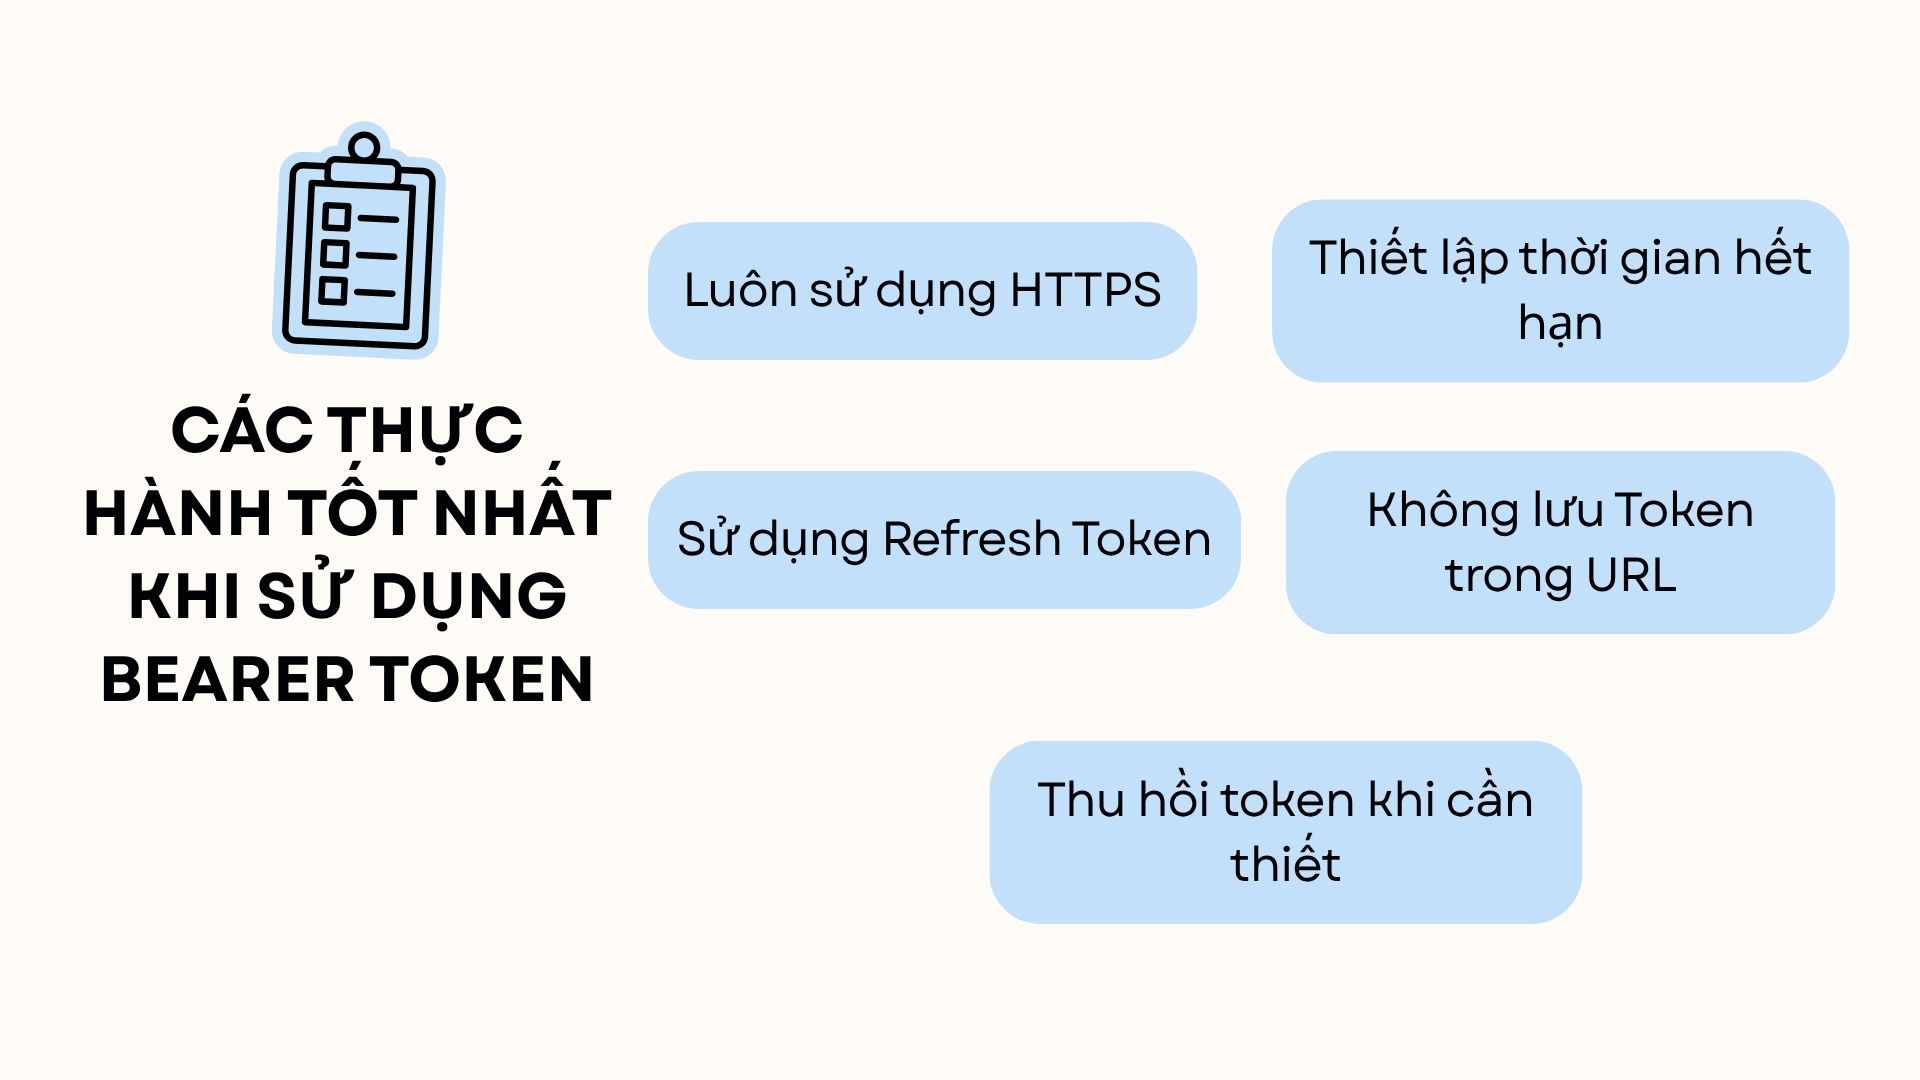
Luôn sử dụng HTTPS
Token phải được truyền qua kết nối HTTPS để tránh bị nghe lén.
Thiết lập thời gian hết hạn ngắn
Thông thường:
- Access Token: 15 phút đến 1 giờ.
- Refresh Token: vài ngày hoặc vài tuần.
Không lưu token trong URL
Sai:
https://example.com/api?token=abc123Đúng:
Authorization: Bearer abc123Sử dụng Refresh Token
Refresh Token giúp tăng trải nghiệm người dùng mà vẫn đảm bảo an toàn.
Thu hồi token khi cần thiết
Khi phát hiện dấu hiệu bất thường hoặc người dùng đăng xuất, hệ thống nên vô hiệu hóa token ngay lập tức.
Các lỗi thường gặp khi sử dụng Bearer Token là gì?
Nguyên nhân:
- Thiếu token.
- Token không hợp lệ.
- Token đã hết hạn.
Ví dụ:
401 Unauthorized403 Forbidden
Nguyên nhân:
- Token hợp lệ.
- Người dùng không đủ quyền truy cập tài nguyên.
Ví dụ:
403 ForbiddenKết luận
Bearer Token là một trong những phương thức xác thực quan trọng nhất trong các hệ thống API hiện đại. Thay vì gửi trực tiếp thông tin đăng nhập trong mỗi request, ứng dụng chỉ cần sử dụng token được cấp sau khi xác thực thành công. Điều này giúp tăng cường bảo mật, giảm nguy cơ rò rỉ mật khẩu và hỗ trợ quản lý quyền truy cập hiệu quả hơn.
Đối với các nền tảng giao dịch chứng khoán, fintech và hệ thống giao dịch thuật toán, Bearer Token đóng vai trò nền tảng trong việc bảo vệ tài khoản người dùng và đảm bảo các API hoạt động an toàn. Vì vậy, việc hiểu rõ cơ chế hoạt động, ưu nhược điểm và các nguyên tắc bảo mật của Bearer Token là kiến thức quan trọng đối với bất kỳ ai đang làm việc với API.


