


Chứng khoán | 22/06/2026
Authorization Headers là gì? Cách xác thực API an toàn và hiệu quả
Trong quá trình làm việc với API, bạn sẽ thường xuyên bắt gặp khái niệm Authorization Headers. Đây là một thành phần quan trọng trong giao thức HTTP, giúp xác thực danh tính người dùng và kiểm soát quyền truy cập vào các tài nguyên trên hệ thống. Từ các ứng dụng web, mobile app cho đến nền tảng tài chính, ngân hàng và chứng khoán, Authorization Header đều được sử dụng để đảm bảo chỉ những người dùng hoặc ứng dụng được cấp quyền mới có thể truy cập dữ liệu. Vậy Authorization Headers là gì, hoạt động như thế nào và tại sao lại đóng vai trò quan trọng trong bảo mật API hiện đại? Hãy cùng tìm hiểu chi tiết trong bài viết dưới đây.
Authorization Headers là gì?
Authorization Header là một HTTP Header được sử dụng để gửi thông tin xác thực từ phía client tới server nhằm chứng minh danh tính hoặc quyền truy cập của người dùng. Khi nhận được request, server sẽ dựa vào thông tin trong Authorization Header để xác định liệu người gửi có được phép truy cập tài nguyên được yêu cầu hay không.
Có thể hiểu đơn giản, Authorization Header giống như một tấm thẻ ra vào. Nếu muốn truy cập vào một khu vực được bảo vệ, bạn cần xuất trình thẻ để hệ thống kiểm tra quyền hạn. Trong môi trường API cũng vậy, trước khi trả về dữ liệu hoặc thực hiện một hành động nào đó, server cần xác minh rằng request đến từ người dùng hoặc ứng dụng hợp lệ.
Hiện nay, Authorization Header được sử dụng rộng rãi trong các REST API, ứng dụng web, ứng dụng di động và các hệ thống tài chính yêu cầu mức độ bảo mật cao.
Authorization Headers hoạt động như thế nào?
Để hiểu rõ vai trò của Authorization Header, cần nắm được cách client và server trao đổi dữ liệu với nhau.
Khi người dùng gửi request tới một API yêu cầu xác thực, server sẽ kiểm tra xem request đó có chứa thông tin xác thực hợp lệ hay không. Nếu không có hoặc thông tin không hợp lệ, server sẽ từ chối truy cập và trả về mã lỗi tương ứng.
Ngược lại, nếu Authorization Header chứa thông tin xác thực chính xác, server sẽ cho phép truy cập vào dữ liệu hoặc thực hiện hành động được yêu cầu.
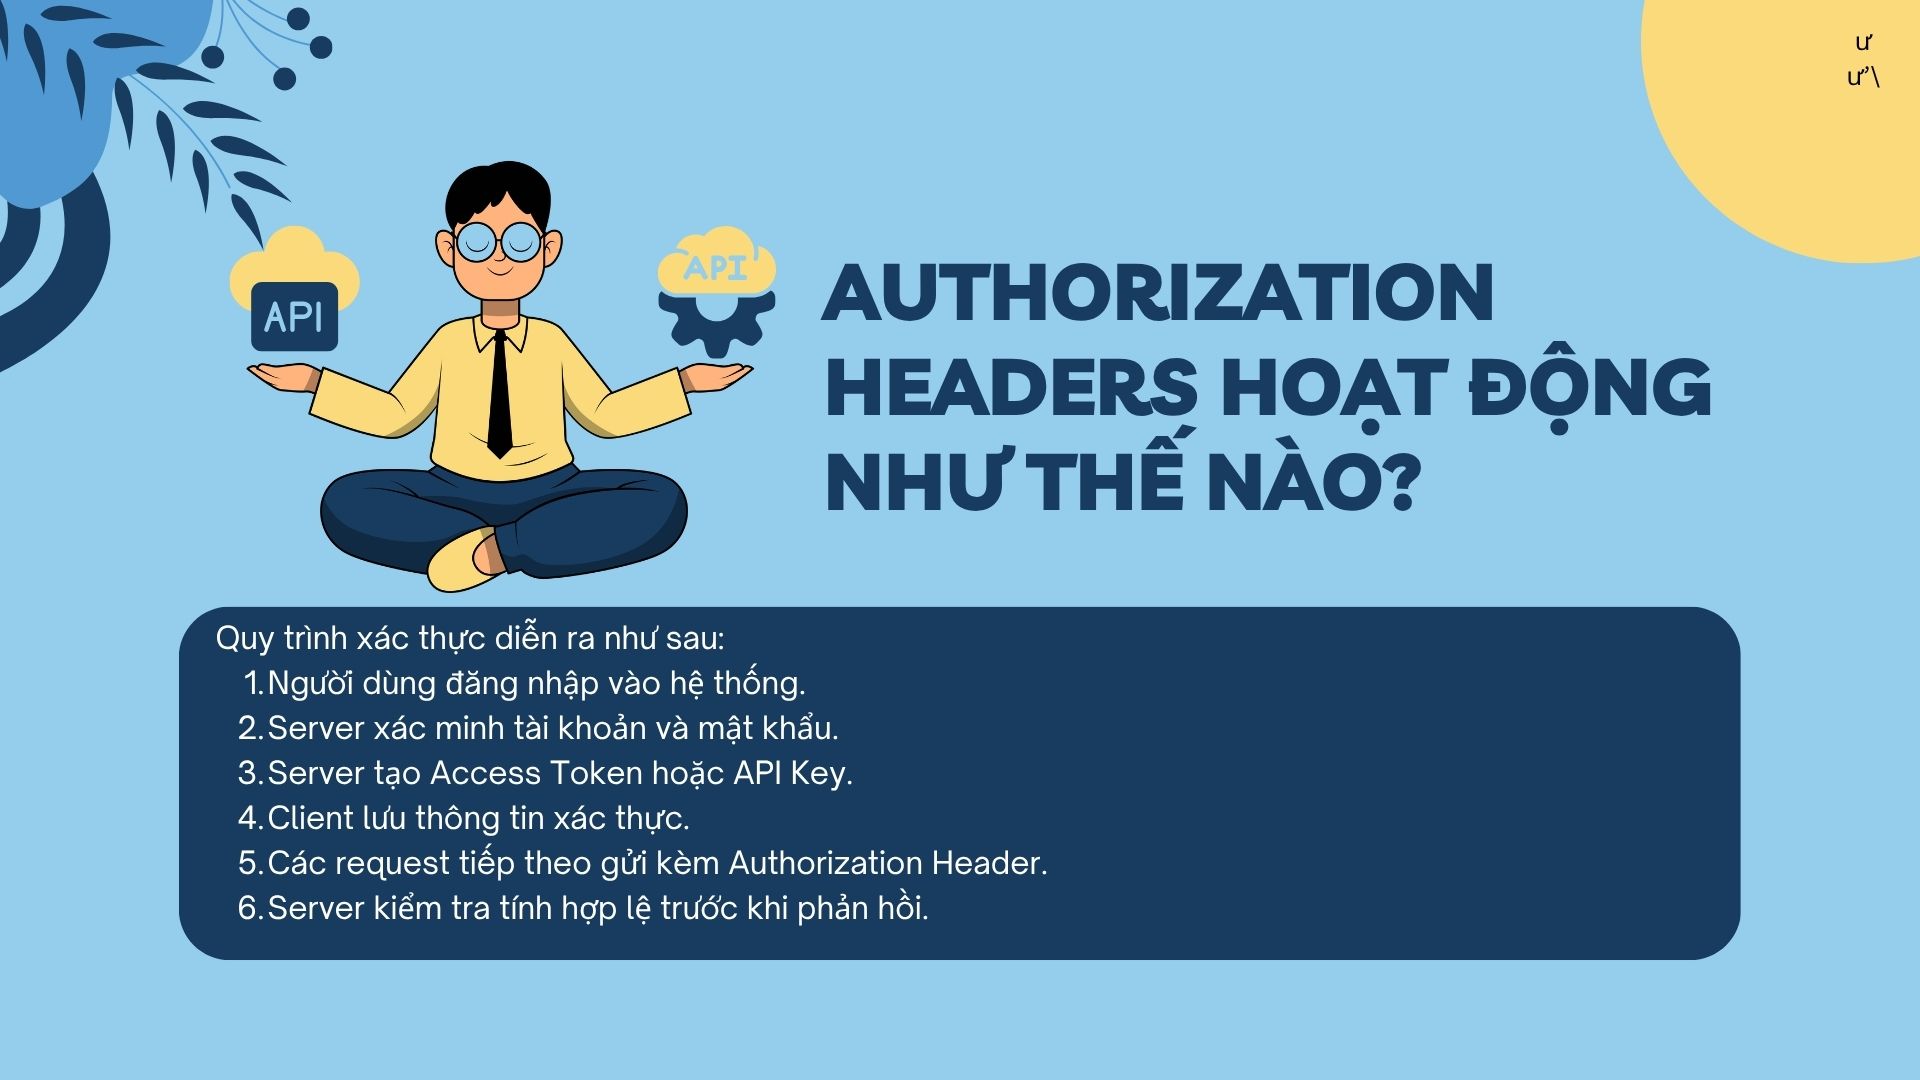
Thông thường quy trình xác thực diễn ra như sau:
- Người dùng đăng nhập vào hệ thống.
- Server xác minh tài khoản và mật khẩu.
- Server tạo Access Token hoặc API Key.
- Client lưu thông tin xác thực.
- Các request tiếp theo gửi kèm Authorization Header.
- Server kiểm tra tính hợp lệ trước khi phản hồi.
Nhờ cơ chế này, người dùng không cần gửi lại tài khoản và mật khẩu trong mỗi request nhưng vẫn đảm bảo được tính bảo mật.
Cấu trúc của Authorization Header
Trong giao tiếp giữa Client và Server, Authorization Header được sử dụng để gửi thông tin xác thực nhằm chứng minh người dùng hoặc ứng dụng có quyền truy cập vào tài nguyên được yêu cầu.
Cú pháp chung của Authorization Header như sau:
Authorization: <Authentication Scheme> <Credentials>Trong đó:
- Authentication Scheme: Phương thức xác thực được sử dụng, chẳng hạn như
Bearer,Basic,Digesthoặc các cơ chế xác thực khác. - Credentials: Thông tin xác thực tương ứng với phương thức đã chọn. Đây có thể là token, tên đăng nhập và mật khẩu đã được mã hóa hoặc các dữ liệu xác thực khác.
Ví dụ với Bearer Token
Authorization: Bearer eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9...Trong ví dụ trên:
- Bearer là loại phương thức xác thực (Authentication Scheme).
- Chuỗi ký tự phía sau là Access Token, chứa thông tin xác thực do máy chủ cấp sau khi người dùng đăng nhập hoặc hoàn tất quá trình xác thực.
Khi nhận được request, máy chủ sẽ kiểm tra tính hợp lệ của Access Token. Nếu token hợp lệ và chưa hết hạn, yêu cầu sẽ được chấp nhận. Ngược lại, hệ thống sẽ từ chối truy cập và trả về mã lỗi phù hợp, chẳng hạn như 401 Unauthorized.
Vì sao Authorization Headers quan trọng?
Khi số lượng ứng dụng và API ngày càng tăng, vấn đề bảo mật trở thành ưu tiên hàng đầu. Nếu không có cơ chế xác thực phù hợp, bất kỳ ai biết endpoint API đều có thể truy cập dữ liệu hệ thống.
Authorization Header giúp giải quyết vấn đề này bằng cách:
- Xác thực danh tính người dùng hoặc ứng dụng.
- Kiểm soát quyền truy cập tài nguyên.
- Bảo vệ dữ liệu nhạy cảm.
- Hạn chế các truy cập trái phép.
- Hỗ trợ triển khai các tiêu chuẩn bảo mật hiện đại.
- Tăng tính an toàn cho hệ thống API.
Đặc biệt trong lĩnh vực tài chính và chứng khoán, Authorization Header là lớp bảo vệ quan trọng nhằm ngăn chặn các hành vi giả mạo hoặc đánh cắp dữ liệu.
Các loại Authorization Headers phổ biến
Basic Authentication
Basic Authentication là một trong những phương thức xác thực lâu đời và đơn giản nhất được sử dụng trong giao tiếp giữa Client và Server. Với cơ chế này, ứng dụng sẽ gửi tên đăng nhập (username) và mật khẩu (password) trong mỗi request để chứng minh danh tính của người dùng.
Thông tin xác thực được ghép theo định dạng:
username:passwordSau đó chuỗi này được mã hóa bằng Base64 và gửi trong Authorization Header.
Ví dụ:
Authorization: Basic YWRtaW46MTIzNDU2Trong ví dụ trên:
- Basic là Authentication Scheme.
- YWRtaW46MTIzNDU2 là chuỗi
admin:123456sau khi được mã hóa Base64.
Cách thức hoạt động
Quy trình xác thực Basic Authentication thường diễn ra như sau:
- Người dùng nhập username và password.
- Client ghép hai giá trị theo định dạng
username:password. - Chuỗi này được mã hóa bằng Base64.
- Client gửi dữ liệu trong Authorization Header.
- Server giải mã Base64 và kiểm tra thông tin đăng nhập.
- Nếu hợp lệ, server cho phép truy cập tài nguyên được yêu cầu.
Ưu điểm của Basic Authentication
- Dễ triển khai và cấu hình.
- Được hỗ trợ rộng rãi bởi hầu hết trình duyệt và công cụ phát triển API.
- Không yêu cầu cơ chế quản lý token phức tạp.
Nhược điểm của Basic Authentication
- Base64 chỉ là phương pháp mã hóa dữ liệu, không phải cơ chế bảo mật.
- Username và password được gửi trong mỗi request, làm tăng nguy cơ bị đánh cắp thông tin.
- Không hỗ trợ thời gian hết hạn hoặc cơ chế thu hồi quyền truy cập như Token Authentication.
- Không phù hợp với các hệ thống API hiện đại có yêu cầu bảo mật cao.
Khi nào nên sử dụng Basic Authentication?
Hiện nay, Basic Authentication thường được sử dụng trong:
- Hệ thống nội bộ (Internal Systems).
- Môi trường phát triển và kiểm thử (Development & Testing).
- Các API đơn giản có phạm vi sử dụng hạn chế.
- Những trường hợp cần xác thực nhanh mà không muốn triển khai OAuth hoặc JWT.
Tuy nhiên, khi sử dụng Basic Authentication trong môi trường thực tế, HTTPS là yêu cầu bắt buộc để đảm bảo username và password không bị lộ trong quá trình truyền tải dữ liệu. Đối với các API hiện đại, phương thức Bearer Token hoặc OAuth 2.0 thường được ưu tiên hơn nhờ khả năng bảo mật và quản lý quyền truy cập hiệu quả hơn.
Bearer Token Authentication
Bearer Token Authentication là phương thức xác thực được sử dụng phổ biến nhất trong các hệ thống REST API hiện đại. Thay vì gửi username và password trong mỗi request, người dùng sẽ được cấp một Access Token sau khi đăng nhập thành công. Token này sẽ được sử dụng để xác thực các yêu cầu tiếp theo.
Khi gửi request tới API, Access Token được đặt trong Authorization Header theo cú pháp:
Authorization: Bearer eyJhbGciOiJIUzI1NiIs...Trong đó:
- Bearer là Authentication Scheme, cho biết client đang sử dụng cơ chế xác thực bằng token.
- Chuỗi ký tự phía sau là Access Token, chứa thông tin xác thực và quyền truy cập của người dùng.
Cách thức hoạt động
Quy trình xác thực bằng Bearer Token thường diễn ra theo các bước sau:
- Người dùng đăng nhập bằng tài khoản và mật khẩu.
- Server xác thực thông tin đăng nhập.
- Nếu hợp lệ, server tạo và trả về một Access Token.
- Client lưu trữ token và gửi kèm trong Authorization Header ở các request tiếp theo.
- Server kiểm tra tính hợp lệ của token trước khi cho phép truy cập tài nguyên.
Nhờ cơ chế này, người dùng không cần gửi lại thông tin đăng nhập ở mỗi lần gọi API, giúp tăng hiệu suất và cải thiện trải nghiệm sử dụng.
Ưu điểm của Bearer Token Authentication
- Triển khai đơn giản: Client chỉ cần gửi token trong Header của request.
- Giảm rủi ro lộ thông tin đăng nhập: Username và password không phải truyền đi liên tục.
- Hiệu suất cao: Server có thể xác thực nhanh chóng, đặc biệt khi sử dụng JWT (JSON Web Token).
- Hỗ trợ phân quyền linh hoạt: Token có thể chứa thông tin về vai trò (Role), quyền hạn (Permission) hoặc phạm vi truy cập (Scope).
- Tương thích với OAuth 2.0: Đây là cơ chế xác thực được sử dụng rộng rãi bởi các nền tảng và dịch vụ API hiện nay.
Nhược điểm của Bearer Token Authentication
- Nếu token bị đánh cắp, kẻ tấn công có thể sử dụng token đó để truy cập hệ thống cho đến khi token hết hạn hoặc bị thu hồi.
- Cần triển khai cơ chế làm mới token (Refresh Token) đối với các phiên đăng nhập dài hạn.
- Việc lưu trữ token không đúng cách trên client có thể tạo ra lỗ hổng bảo mật.
OAuth 2.0
OAuth 2.0 là tiêu chuẩn xác thực được sử dụng rộng rãi bởi Google, Facebook, GitHub và nhiều nền tảng lớn khác.
Thay vì chia sẻ trực tiếp mật khẩu cho bên thứ ba, người dùng chỉ cần cấp quyền truy cập. Hệ thống sẽ cấp Access Token để ứng dụng sử dụng.
Ví dụ:
Authorization: Bearer access_token
OAuth 2.0 giúp nâng cao tính bảo mật và mang lại trải nghiệm tốt hơn cho người dùng.
Authorization Header khác Authentication Header như thế nào?
Nhiều người mới học API thường nhầm lẫn giữa Authentication và Authorization.
Authentication là quá trình xác minh danh tính của người dùng. Hệ thống cần biết bạn là ai trước khi cho phép truy cập.
Authorization là quá trình xác định bạn được phép làm gì sau khi đã xác minh danh tính.
Trong thực tế, Authorization Header thường được sử dụng để truyền thông tin phục vụ cho cả hai quá trình này, đặc biệt là trong các hệ thống sử dụng token.
Ví dụ Authorization Header trong thực tế
Sau khi được cấp Access Token hoặc API Key, ứng dụng cần gửi thông tin xác thực trong Authorization Header mỗi khi gọi API. Đây là thao tác rất phổ biến trong quá trình tích hợp các dịch vụ web, nền tảng giao dịch, hệ thống thanh toán hoặc API của bên thứ ba.
Dưới đây là một số ví dụ thường gặp khi sử dụng Authorization Header với Bearer Token.
Sử dụng JavaScript Fetch API
Khi làm việc với JavaScript thuần, lập trình viên có thể sử dụng Fetch API để gửi request và đính kèm Authorization Header như sau:
fetch("https://api.example.com/users", {
  headers: {
    Authorization: "Bearer your_access_token"
  }
});
Trong ví dụ này:
Bearerlà phương thức xác thực.your_access_tokenlà Access Token được cấp sau khi đăng nhập hoặc xác thực thành công.- Server sẽ kiểm tra token trước khi trả về dữ liệu người dùng.
Sử dụng Axios
Axios là thư viện HTTP Client phổ biến trong các dự án React, Vue.js và Node.js. Việc gửi Authorization Header cũng được thực hiện rất đơn giản:
axios.get("https://api.example.com/users", {
  headers: {
    Authorization: "Bearer your_access_token"
  }
});
Một ưu điểm của Axios là cho phép thiết lập Header mặc định để tự động gửi token trong mọi request:
axios.defaults.headers.common["Authorization"] =
  "Bearer your_access_token";
Cách này giúp giảm việc lặp lại mã nguồn khi ứng dụng phải thực hiện nhiều API request.
Sử dụng cURL
Đối với việc kiểm thử API hoặc làm việc trên môi trường dòng lệnh, cURL là công cụ được sử dụng rất phổ biến.
curl -H "Authorization: Bearer your_access_token" \
https://api.example.com/users
Tham số -H được sử dụng để thêm Header vào request. Đây là cách nhanh nhất để kiểm tra API mà không cần viết mã nguồn.
Kết quả Header được gửi tới Server
Trong cả ba ví dụ trên, HTTP Request đều chứa Header có dạng:
GET /users HTTP/1.1
Host: api.example.com
Authorization: Bearer your_access_token
Server sẽ đọc giá trị của trường Authorization, xác thực token và quyết định có cho phép truy cập tài nguyên hay không.
Authorization Headers trong API chứng khoán
Đối với các nền tảng giao dịch chứng khoán, Authorization Header đóng vai trò đặc biệt quan trọng.
Khi nhà đầu tư hoặc hệ thống giao dịch thuật toán sử dụng API để lấy dữ liệu thị trường, truy vấn danh mục, kiểm tra tài sản hoặc gửi lệnh mua bán, mọi request đều cần được xác thực.
Authorization Header giúp hệ thống xác định chính xác người dùng nào đang thực hiện hành động và liệu họ có quyền truy cập tài nguyên đó hay không.
Ví dụ, khi một robot giao dịch gửi lệnh mua cổ phiếu thông qua API, server cần xác minh rằng yêu cầu này đến từ đúng tài khoản đã được cấp quyền. Điều này giúp giảm thiểu rủi ro giả mạo giao dịch và bảo vệ tài sản của nhà đầu tư.
Vì vậy, nếu đang tìm hiểu về API chứng khoán hoặc xây dựng hệ thống giao dịch tự động, việc hiểu rõ Authorization Header là một kiến thức nền tảng không thể bỏ qua.
Những lưu ý bảo mật khi sử dụng Authorization Headers
Mặc dù Authorization Header giúp tăng cường bảo mật nhưng vẫn cần tuân thủ các nguyên tắc triển khai an toàn.
Doanh nghiệp và lập trình viên nên:
- Luôn sử dụng HTTPS.
- Không lưu Access Token trong mã nguồn công khai.
- Thiết lập thời gian hết hạn token.
- Sử dụng Refresh Token khi cần thiết.
- Áp dụng cơ chế phân quyền phù hợp.
- Theo dõi các hoạt động truy cập bất thường.
Việc tuân thủ các nguyên tắc này sẽ giúp hạn chế đáng kể nguy cơ rò rỉ dữ liệu hoặc bị khai thác trái phép.
Câu hỏi thường gặp về Authorization Headers
1. Authorization Header có bắt buộc trong mọi API không?
Không. Một số API công khai cho phép truy cập mà không cần xác thực. Tuy nhiên, đối với các API chứa dữ liệu người dùng hoặc chức năng quan trọng, Authorization Header gần như là yêu cầu bắt buộc.
2. Bearer Token và API Key khác nhau như thế nào?
Bearer Token thường được tạo sau quá trình đăng nhập và có thời gian hết hạn. Trong khi đó, API Key thường là một mã cố định được cấp cho ứng dụng hoặc nhà phát triển.
3. OAuth 2.0 có phải là Authorization Header không?
Không. OAuth 2.0 là một giao thức ủy quyền. Tuy nhiên, Access Token được tạo bởi OAuth 2.0 thường được gửi thông qua Authorization Header.
4. Authorization Header có an toàn tuyệt đối không?
Không có phương pháp bảo mật nào an toàn tuyệt đối. Tuy nhiên, khi kết hợp với HTTPS, cơ chế quản lý token hợp lý và phân quyền chặt chẽ, Authorization Header có thể giúp giảm thiểu đáng kể các rủi ro bảo mật.
Kết luận
Authorization Headers là thành phần quan trọng giúp xác thực người dùng và kiểm soát quyền truy cập trong các hệ thống API hiện đại. Từ ứng dụng web, mobile app cho đến các nền tảng tài chính và chứng khoán, Authorization Header đều đóng vai trò bảo vệ dữ liệu và đảm bảo chỉ những đối tượng được cấp quyền mới có thể truy cập tài nguyên hệ thống.
Việc hiểu rõ Authorization Headers là gì, cách hoạt động của Bearer Token, API Key hay OAuth 2.0 sẽ giúp lập trình viên xây dựng các ứng dụng an toàn, ổn định và đáp ứng các tiêu chuẩn bảo mật hiện đại. Đây cũng là một trong những kiến thức nền tảng mà bất kỳ ai làm việc với API đều nên nắm vững.


