


Phân tích kỹ thuật | 04/06/2026
API key là gì? Cách hoạt động và phân biệt với phương thức xác thực khác
Bất kỳ ai làm việc với dữ liệu tài chính, tích hợp sàn giao dịch, hay đơn giản là dùng Google Maps trong ứng dụng đều sẽ gặp khái niệm API key. Nhưng chính xác API key là gì, nó hoạt động ra sao và khác gì so với các phương thức xác thực khác như Password, OAuth hay JWT? Bài viết dưới đây sẽ giải đáp toàn bộ những câu hỏi đó theo cách dễ hiểu nhất, dù bạn là developer hay nhà đầu tư không chuyên kỹ thuật.
API key là gì?
Khái niệm AI key là gì?
API key (Application Programming Interface Key) là một chuỗi ký tự duy nhất được tạo ngẫu nhiên, dùng để xác thực danh tính của ứng dụng hoặc người dùng khi gửi yêu cầu đến một API. Nói đơn giản, nó hoạt động như một “thẻ thành viên” giúp hệ thống nhận ra bạn là ai, bạn được phép truy cập vào những gì và bị giới hạn ở đâu.
Ví dụ: Một API key thường như thế này: sk-live-a1B2c3D4e5F6g7H8i9J0kLmNoPqRsTuV
Bản chất của API key là gì?
Về bản chất, mỗi key là duy nhất với từng ứng dụng hoặc người dùng. Khi ứng dụng của bạn gọi đến một dịch vụ bên ngoài chẳng hạn lấy giá cổ phiếu từ sàn giao dịch hay truy vấn thông tin từ sở giao dịch,… API key được gửi kèm trong mỗi request để chứng minh danh tính và quyền truy cập.
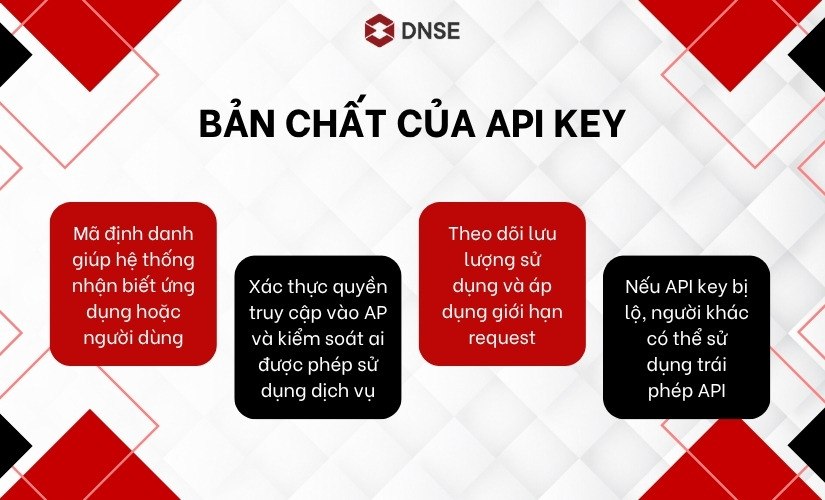
- API key là mã định danh giúp hệ thống nhận biết ứng dụng hoặc người dùng đang gửi request.
- API key được dùng để xác thực quyền truy cập vào API và kiểm soát ai được phép sử dụng dịch vụ.
- API key giúp nhà cung cấp API theo dõi lưu lượng sử dụng và áp dụng giới hạn request (rate limit).
- Nếu API key bị lộ, người khác có thể sử dụng trái phép API, gây phát sinh chi phí hoặc rủi ro bảo mật.
Tham khảo thêm: Các bảo mật API Key nhà đầu tư cần biết
API key hoạt động như thế nào?
Quy trình xác thực bằng API key diễn ra như thế nào?
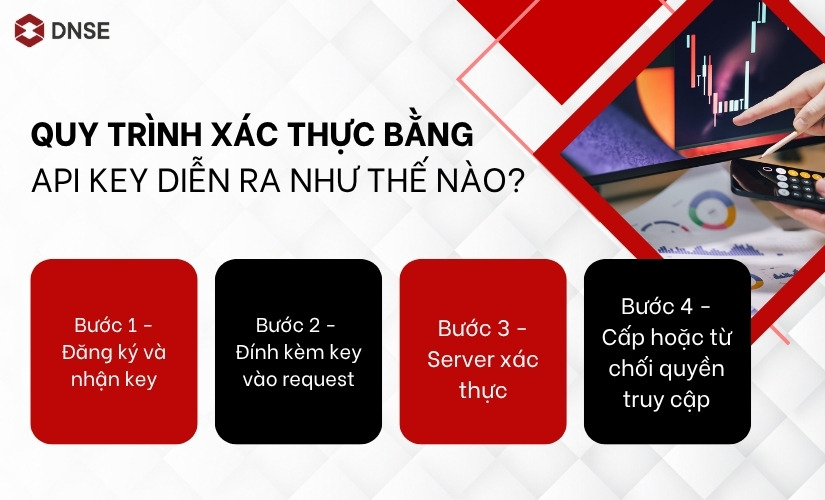
- Bước 1 – Đăng ký và nhận key
Người dùng tạo tài khoản với nhà cung cấp dịch vụ như Google Cloud, OpenAI Platform hay Binance API và được cấp một API key riêng.
- Bước 2 – Đính kèm key vào request
Mỗi lần ứng dụng gọi API, API key sẽ được gửi kèm trong HTTP request và thường nằm trong:
- Header
- Query parameter
- Hoặc request body (ít phổ biến hơn)
Ví dụ: Authorization: Bearer YOUR_API_KEY
- Bước 3 – Server xác thực
Server nhận request, khi đó chúng ta cần kiểm tra những tiêu chí sau:
- API key có tồn tại hay không?
- Có hợp lệ không?
- Được cấp những quyền nào?
- Có vượt giới hạn request hay không?
- Bước 4 – Cấp hoặc từ chối quyền truy cập
Nếu key hợp lệ, server sẽ kiểm tra thêm các quyền được gán cho key đó rồi trả về kết quả cho bạn. Nếu key không hợp lệ, không đủ quyền hoặc hết hạn, server trả về các lỗi như:
- 401 Unauthorized
- 403 Forbidden
Tài liệu tham khảo: What is an API Key? Working and Types
Ví dụ minh hoạ về hoạt động của API key
Một ứng dụng đầu tư muốn lấy giá cổ phiếu theo thời gian thực từ hệ thống dữ liệu thị trường. Khi đó, ứng dụng phải gửi API key kèm theo request để nhà cung cấp dữ liệu xác thực quyền truy cập.
Ví dụ:
- App muốn lấy giá cổ phiếu DSE.
- Request được gửi kèm API key.
- Server kiểm tra:
- API key có hợp lệ không
- Có còn quota request không
- Có quyền truy cập dữ liệu realtime hay chỉ delayed data
- Nếu hợp lệ → trả dữ liệu giá cổ phiếu.
- Nếu không → từ chối request.
Code Python cơ bản sẽ bao gồm:
import requests
API_KEY = “sk-live-a1B2c3…”
headers = {
“Authorization”: f”Bearer {API_KEY}”,
“Content-Type”: “application/json”
}
response = requests.get(
“https://api.example.com/stock-price”,
params={“symbol”: “DSE”},
headers=headers
)
print(response.json())
Dữ liệu trả về cơ bản là:
{
“symbol”: “DSE”,
“price”: 23000,
“change”: 0.8,
“volume”: 2450000
}
Ứng dụng sau đó sẽ hiển thị:
- Giá cổ phiếu DSE
- % tăng/giảm
- Khối lượng giao dịch
- Biểu đồ realtime cho nhà đầu tư.
Các loại API key phổ biến
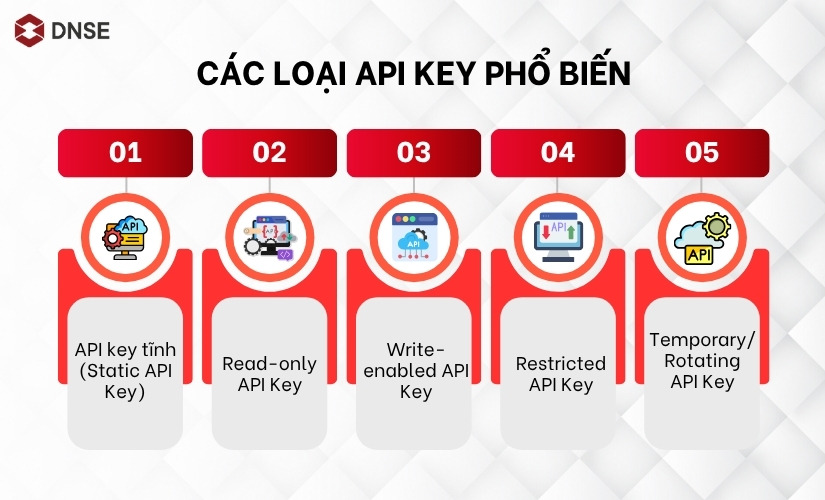
Không phải mọi API key đều giống nhau mà tùy vào mức độ bảo mật và mục đích sử dụng, chúng sẽ có những đặc điểm khác nhau nhất định. Trong đó có một số loại phổ biến mà developer và nhà đầu tư thường gặp như:
- API key tĩnh (Static API Key): Chuỗi ký tự cố định, không có thời hạn trừ khi bị thu hồi thủ công. Loại này thường đơn giản, dễ dùng nhưng nếu bị lộ thì key vẫn có giá trị cho đến khi ai đó phát hiện và revoke.
- Read-only API Key: API key chỉ có quyền đọc dữ liệu, không được phép thực hiện các thao tác thay đổi hệ thống như đặt lệnh, chỉnh sửa hoặc xóa dữ liệu. Nó thường dùng cho dashboard, ứng dụng theo dõi giá, phân tích thị trường,…
- Write-enabled API Key: API key có quyền ghi dữ liệu hoặc thực hiện hành động trên hệ thống, chẳng hạn đặt lệnh giao dịch, cập nhật danh mục đầu tư hoặc kích hoạt giao dịch tự động. Loại này yêu cầu bảo mật cao hơn vì rủi ro lớn nếu bị lộ.
- Restricted API Key: API key được giới hạn theo IP, domain, thiết bị hoặc phạm vi quyền truy cập nhất định. Đây là cách phổ biến để giảm rủi ro bảo mật và kiểm soát việc sử dụng API.
- Temporary/Rotating API Key: API key có thời hạn ngắn hoặc được thay đổi định kỳ để tăng bảo mật. Sau khi hết hạn, hệ thống sẽ yêu cầu tạo key mới hoặc tự động xoay vòng key khác.
API key khác gì với Password, OAuth và JWT?
| Tiêu chí | API key | Password | OAuth 2.0 | JWT |
| Dùng bởi | Ứng dụng/bot | Con người | Ứng dụng thay mặt user | Ứng dụng/dịch vụ |
| Thời hạn | Vô thời hạn (mặc định) | Tuỳ ứng dụng | Ngắn hạn (tính theo phút) | Tùy cấu hình |
| Thu hồi | Thủ công | Đổi mật khẩu | Tức thì | Phức tạp hơn |
| Mức độ bảo mật | Trung bình | Thấp hơn nếu dùng sai cách | Cao | Cao |
| Độ phức tạp triển khai | Thấp | Thấp | Cao | Trung bình |
Một điểm khác biệt quan trọng nhất đó là khi password bị lộ, chỉ tài khoản của một người bị ảnh hưởng. Nhưng khi API key của một hệ thống sản xuất bị lộ, toàn bộ dữ liệu khách hàng, tài nguyên cloud và thậm chí khả năng thực hiện giao dịch tài chính đều nằm trong tay kẻ xấu mà key vẫn hợp lệ cho đến khi ai đó phát hiện và thu hồi.
- API Keys vs OAuth: Which API Authentication Method Is More Secure?
- API Key vs OAuth: The Ultimate Comparison Guide
- HTTP Auth, API Keys, and OAuth — What Is the Difference?
FAQ – Những câu hỏi thường gặp về API key là gì
- API key có hết hạn không?
Mặc định thì không. API key tĩnh tồn tại vô thời hạn cho đến khi bị thu hồi thủ công, đây chính là lý do tại sao bảo mật và rotation định kỳ rất quan trọng. Một số nền tảng cho phép cài đặt thời hạn cho key, nhưng đây không phải tính năng mặc định.
- Ai có thể xem API key của tôi?
Về lý thuyết, chỉ bạn và nhà cung cấp dịch vụ. Nhưng trên thực tế, key có thể bị lộ qua nhiều con đường: commit nhầm lên GitHub, ghi vào log hệ thống, để trong URL (thay vì header), hay bị lấy cắp từ thiết bị bị xâm phạm.
- Tôi cần bao nhiêu API key cho một dự án?
Tùy quy mô, nhưng nguyên tắc chung là mỗi môi trường (development, staging, production) nên có key riêng và mỗi service/bot nên dùng key độc lập. Điều này giảm thiểu phạm vi thiệt hại nếu một key bị lộ các hệ thống còn lại vẫn hoạt động bình thường.
Kết luận
Có thể thấy, API key là nền tảng của hầu hết các tích hợp kỹ thuật số hiện đại, từ ứng dụng bản đồ đến hệ thống giao dịch tài chính tự động. Hiểu rõ API key là gì, cách nó vận hành như thế nào và những loại phổ biến là bước đầu tiên để xây dựng hệ thống vừa hiệu quả vừa an toàn. Đặc biệt với các nhà đầu tư sử dụng bot giao dịch hay tích hợp API sàn, một API key bị quản lý lỏng lẻo có thể là cánh cửa dẫn đến thiệt hại tài chính nghiêm trọng – điều không ai muốn nhưng hoàn toàn có thể phòng tránh được.


